Pierwszy dzień WordCamp Wrocław 2026 (2–3 października, Basecamp by Xior) pokazał jedno: AI stało się codziennym narzędziem w pracy nad stronami internetowymi, a największe ryzyko nie leży w samej technologii, tylko w tym, jak nieświadomie się z niej korzysta. Klucze API wklejone w kod strony, bazy klientów dostępne pod zwykłym adresem URL, hasła do panelu WordPressa widoczne w źródle – to nie są scenariusze z filmów, tylko rzeczy, które regularnie znajduję, gdy klienci przychodzą do mnie po naprawę strony internetowej.
Na WordCampie jestem nie pierwszy raz – rok temu pisałem, dlaczego udział w WordCamp Kraków 2025 był dla mnie ważny. W tym roku przyjechałem do Wrocławia z jednym pytaniem w głowie: jak rozmawiać z klientami o AI tak, żeby korzystali z niego odważnie, ale bezpiecznie.
Jak wyglądał pierwszy dzień WordCamp Wrocław 2026?
Pierwszy dzień to była mieszanka prelekcji, praktycznych case studies i rozmów w kuluarach, które często dają więcej niż same wystąpienia. Hasło, które najlepiej podsumowuje nastrój, padło na jednym ze slajdów: „NAIlepsze czasy”. Branża WordPress nie boi się sztucznej inteligencji – uczy się z nią pracować.
Przewijało się pytanie „czy WordPress będzie żył?”. Moja odpowiedź po tym dniu: tak, i to dobrze. WordPress napędza ponad 40% stron w internecie, ma ogromną społeczność, a AI nie zastępuje go, tylko przyspiesza pracę – od pisania opisów produktów po wsparcie klienta. Jeśli zastanawiasz się, czy to dobry wybór dla Twojej firmy, rozpisałem to szerzej w artykule czy WordPress jest dobry.
Jak bezpiecznie korzystać z AI w firmie?
Bezpieczne korzystanie z AI w firmie sprowadza się do trzech zasad: nie wklejasz do czatu danych, których nie wysłałbyś obcej osobie, każdą treść wygenerowaną przez AI sprawdza człowiek, a AI dostaje jasno określony zakres zadań. To nie są zasady, które spowalniają – to zasady, które pozwalają korzystać z AI bez strachu.
Bardzo spodobał mi się slajd, który pokazywał to w formie prostej tabeli: zakres, narzędzia i granica.
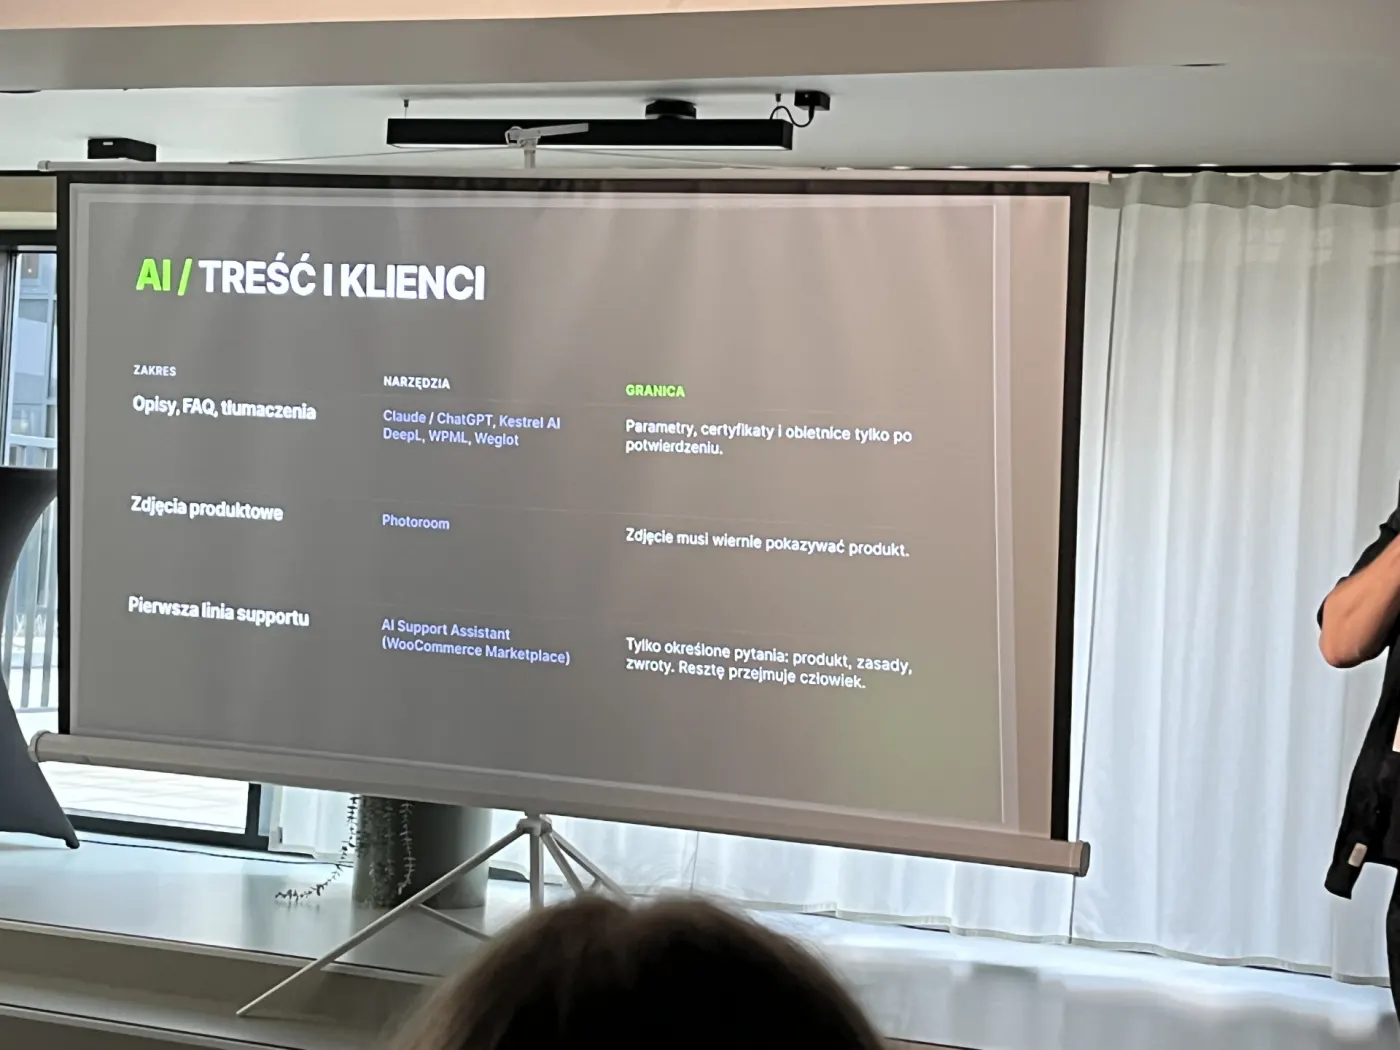
- Opisy, FAQ, tłumaczenia – Claude, ChatGPT, DeepL czy wtyczki tłumaczące świetnie się sprawdzają, ale parametry, certyfikaty i obietnice publikujesz dopiero po weryfikacji.
- Zdjęcia produktowe – AI może poprawić tło czy światło, ale zdjęcie musi wiernie pokazywać produkt. Inaczej zamiast sprzedaży masz zwroty i złe opinie.
- Pierwsza linia wsparcia – asystent AI może odpowiadać na pytania o produkt, zasady i zwroty. Resztę przejmuje człowiek.
- Nie wklejaj danych klientów do darmowych czatów. Imiona, adresy, numery zamówień, wyciągi z CRM – to dane osobowe w rozumieniu RODO. Korzystaj z planów biznesowych, w których dostawca nie trenuje modeli na Twoich danych, i zanonimizuj to, co się da.
- Spisz prostą politykę AI. Jedna strona A4: jakie narzędzia są dozwolone, jakich danych nie wolno w nich używać, kto zatwierdza treści przed publikacją.
- Automatyzuj z głową. Dobrze zaprojektowana automatyzacja AI w firmie ma uprawnienia tylko do tego, czego naprawdę potrzebuje – nie do całej skrzynki pocztowej i całej bazy sprzedażowej.
Do czego prowadzi nieświadome korzystanie z AI przy budowie stron?
Nieświadome korzystanie z AI przy budowie stron prowadzi do wycieków danych, nieoczekiwanych rachunków i stron, których nikt nie znajduje w Google. Problem nie polega na tym, że AI pisze zły kod. Problem polega na tym, że osoba, która go wkleja, nie wie, czego nie widzi – a AI chętnie wygeneruje działające rozwiązanie, które jest jednocześnie niebezpieczne.
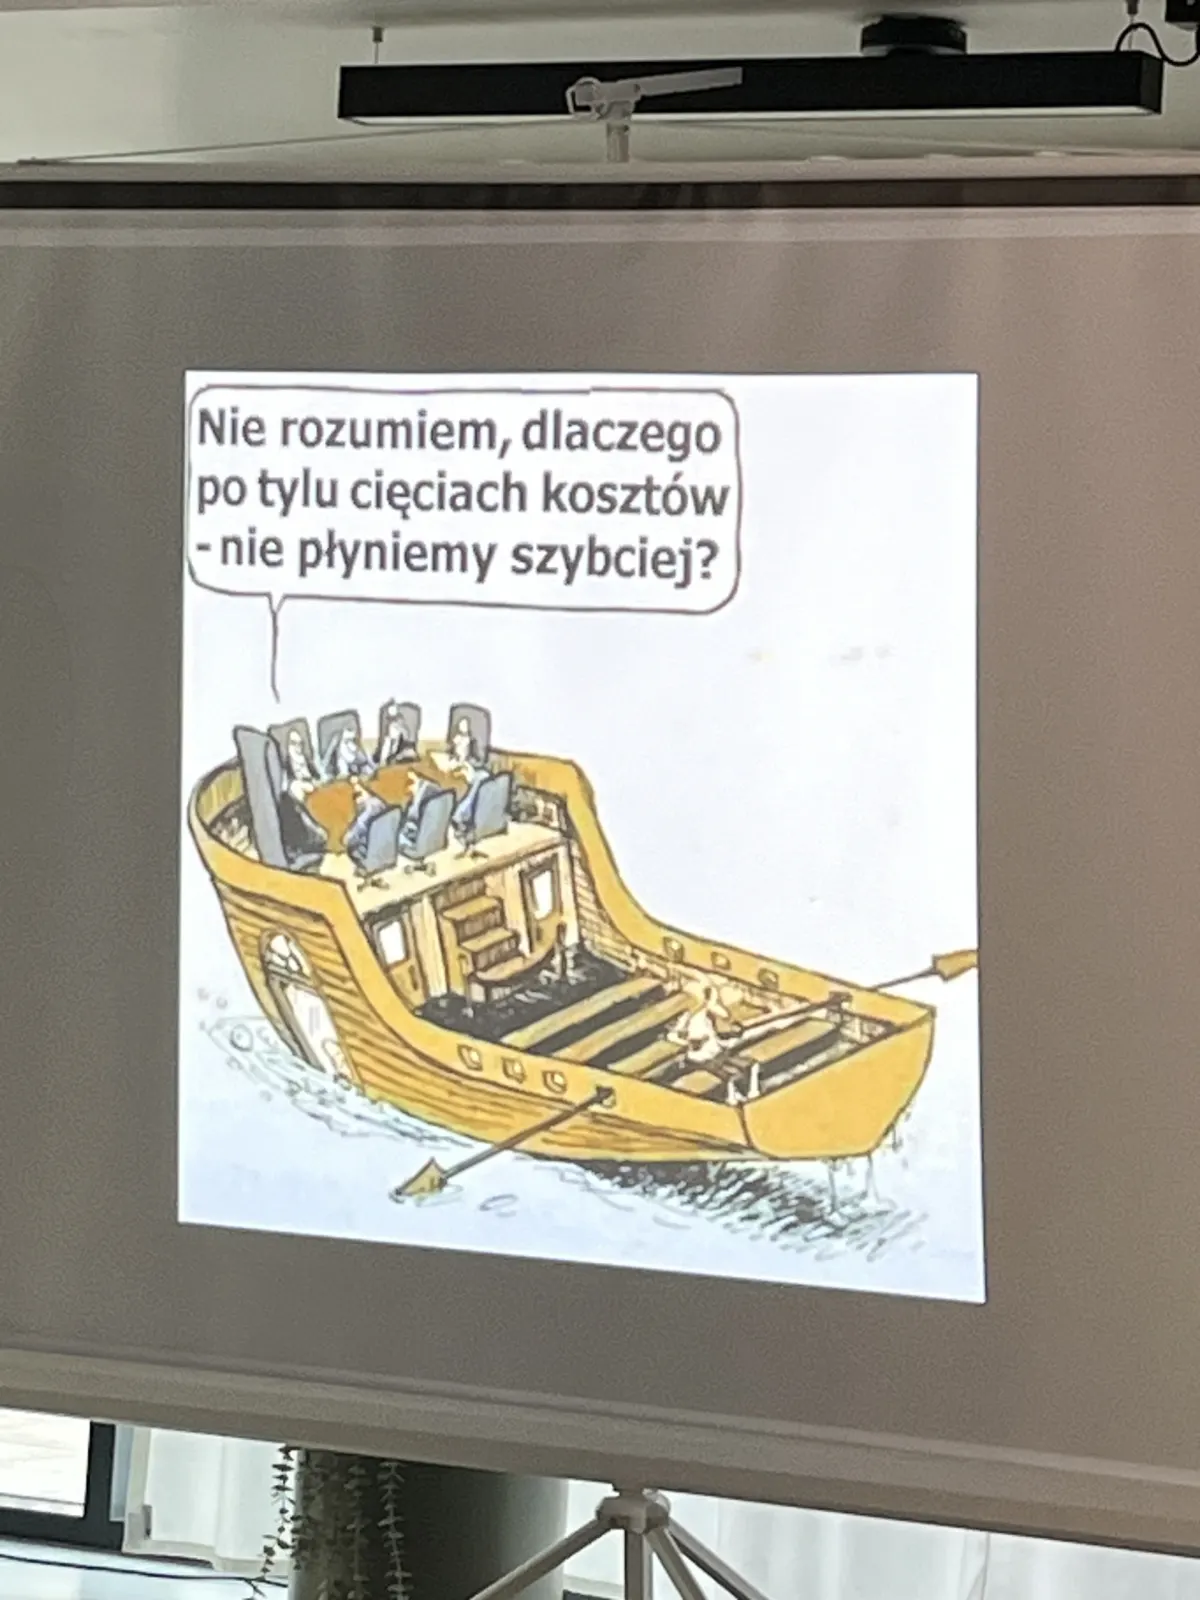
To temat, który wracał w kuluarach co chwilę: amatorzy programowania i klienci, którzy „sami zrobili stronę w AI w weekend”, trafiają potem do specjalistów z problemami, których naprawa kosztuje więcej niż porządne wykonanie od początku. Świetnie oddał to rysunek z jednej z prezentacji – łódź, na której przy kolejnych cięciach kosztów zostaje jeden wioślarz, a zarząd dziwi się, że nie płyną szybciej.
Poniżej najczęstsze pułapki, które widzę w praktyce. Opisuję je po to, żebyś wiedział, o co zapytać swojego wykonawcę – albo co sprawdzić, zanim opublikujesz stronę wygenerowaną przez AI.
Klucz API w kodzie źródłowym strony
Klucz API to coś w rodzaju hasła, które pozwala Twojej stronie korzystać z płatnej usługi: modelu AI, mapy, bramki płatności, systemu mailingowego. Narzędzia AI bardzo często wstawiają taki klucz bezpośrednio do kodu JavaScript, który trafia do przeglądarki. A wszystko, co trafia do przeglądarki, może zobaczyć każdy – wystarczy kliknąć „Pokaż źródło strony”.
Czym to grozi?
- Rachunki, których się nie spodziewasz. Ktoś przejmuje Twój klucz do modelu AI i korzysta z niego na Twój koszt. Boty skanują internet w poszukiwaniu takich kluczy automatycznie, a faktura za jeden weekend potrafi liczyć się w tysiącach złotych.
- Dostęp do danych i operacji. Jeśli wycieknie klucz do systemu sprzedaży, płatności czy CRM, ktoś może odczytać dane klientów, a czasem nawet wykonywać operacje w Twoim imieniu – wysyłać maile do Twojej bazy, zmieniać zamówienia.
- Blokada konta i utrata reputacji. Dostawca usługi może zablokować konto wykorzystywane do nadużyć – i nagle Twoja strona przestaje działać.
Cała baza sprzedażowa do pobrania po wpisaniu adresu w przeglądarkę
To jeden z najgroźniejszych błędów, a jednocześnie banalnie prosty do popełnienia. Eksport zamówień w CSV, kopia bazy danych w pliku ZIP albo SQL, plik z logami błędów – zapisane w publicznym folderze strony. Nie ma do nich linku w menu, więc wydaje się, że „nikt ich nie znajdzie”. Tymczasem wystarczy wpisać w pasek adresu odpowiednią ścieżkę, a przeglądarka pobierze plik z imionami, adresami, telefonami i historią zakupów Twoich klientów.
Konsekwencje są poważne:
- Naruszenie RODO. Wyciek danych osobowych trzeba zgłosić do UODO w ciągu 72 godzin, a w wielu przypadkach poinformować też samych klientów. Kary finansowe to jedno – utrata zaufania to drugie.
- Dane w rękach konkurencji lub oszustów. Lista klientów z historią zakupów to gotowa baza do phishingu: „Dzień dobry, w Twoim zamówieniu nr 1234 jest problem z płatnością…”.
- Indeksowanie przez wyszukiwarki. Jeśli taki plik jest gdziekolwiek podlinkowany, może trafić do indeksu wyszukiwarki i być widoczny dla każdego.
Login i hasło do panelu WordPressa widoczne „na easy”
Spotykam się z tym częściej, niż bym chciał: dane logowania do panelu WordPressa albo innego CMS-a zapisane w komentarzu w kodzie HTML, w pliku konfiguracyjnym JavaScript, w kopii pliku konfiguracyjnego z dopiskiem „.bak” albo „.old”, który serwer wyświetla jak zwykły tekst. Do tego login „admin”, hasło typu „Firma2024!” i brak ograniczenia prób logowania.
Kto ma dostęp do panelu, ten ma dostęp do wszystkiego: może podmienić numer konta w stopce, wstrzyknąć złośliwy kod, przekierować Twój ruch na obcą stronę albo po cichu dodać spamerskie linki, za które Google obetnie Ci widoczność.
Inne pułapki, które widzę regularnie
- Wtyczki doinstalowywane na polecenie AI – nieaktualne, porzucone przez autorów albo pobrane z nieoficjalnych źródeł.
- Formularze bez zabezpieczeń – bez ochrony przed spamem i bez walidacji, przez które można wysłać na serwer dosłownie wszystko.
- Tryb debugowania zostawiony na produkcji – strona przy błędzie pokazuje ścieżki serwera, wersje oprogramowania i fragmenty zapytań do bazy.
- Brak kopii zapasowych – albo kopie trzymane na tym samym serwerze, który właśnie padł. O tym, jak ważny jest dobry hosting i kopie, pisałem w tekście jak działa hosting i dlaczego jest tak ważny.
Czy strona wygenerowana przez AI w samym HTML jest widoczna w Google?
Strona wygenerowana przez AI w samym HTML (albo jako aplikacja w JavaScripcie) może wyglądać świetnie, ale bardzo często nie jest poprawnie indeksowana, nie zbiera żadnych danych o ruchu i nie ma szans na cytowanie przez AI. Ładny wygląd to dopiero początek – o widoczności decyduje to, czego na pierwszy rzut oka nie widać.
Zanim uznasz stronę z AI za gotową, sprawdź cztery rzeczy:
Czy na pewno jest indeksowana?
Wiele generatorów buduje strony, których treść pojawia się dopiero po uruchomieniu JavaScriptu w przeglądarce. Google radzi sobie z tym coraz lepiej, ale z opóźnieniem i nie zawsze w całości. Do tego często brakuje podstaw: unikalnych tytułów i opisów każdej podstrony, mapy witryny, adresów kanonicznych, poprawnej hierarchii nagłówków. Szybki test: wpisz w Google „site:twojadomena.pl” i zobacz, ile podstron faktycznie jest w indeksie.
Czy na pewno zbiera wejścia i wyświetlenia?
Bez Google Search Console i Google Analytics 4 nie wiesz, ile osób widzi Twoją stronę w wynikach wyszukiwania, ile w nią klika i co robi dalej. Strony z AI zazwyczaj nie mają ani jednego, ani drugiego – albo mają analitykę wpiętą bez zgody na cookies, co jest niezgodne z przepisami. O tym, dlaczego poprawne zbieranie danych to fundament, przeczytasz w artykule dlaczego zbieranie danych i poprawna strona to podstawa.
Czy na pewno jest cytowana przez AI?
Asystenci AI – ChatGPT, Gemini, Perplexity czy podsumowania AI w Google – sięgają po treści, które dobrze rozumieją: z jasną strukturą, konkretnymi odpowiedziami i danymi strukturalnymi. Wiele botów AI w ogóle nie uruchamia JavaScriptu, więc jeśli Twoja treść pojawia się dopiero po jego wykonaniu, dla nich strona jest po prostu pusta. Do tego dochodzi plik robots.txt, który w gotowych szablonach potrafi blokować boty, zamiast je wpuszczać.
Czy na pewno da się ją rozwijać?
Strona z AI jest świetnym prototypem. Gorzej, gdy trzeba dodać rezerwacje online, płatności, wielojęzyczność albo połączyć ją z systemem sprzedaży. Wtedy okazuje się, że kodu nikt nie rozumie, a każda zmiana psuje coś innego.
Nie musisz tej strony wyrzucać. W ramach usługi poprawa i rozbudowa strony wygenerowanej przez AI dodaję analitykę, przygotowuję stronę pod pozycjonowanie w Google i widoczność w AI, zabezpieczam klucze i podpinam integracje. Zostawiasz to, co działa, a ja naprawiam to, czego nie widać.
Czego nauczył mnie pierwszy dzień WordCampu?
Pierwszy dzień WordCamp Wrocław 2026 utwierdził mnie w przekonaniu, że AI to najlepsze narzędzie, jakie dostaliśmy od lat – pod warunkiem, że trzyma je w rękach ktoś, kto rozumie, co robi. Ten sam model, który w rękach specjalisty skraca pracę o połowę, w rękach amatora potrafi otworzyć Twoją bazę klientów dla całego internetu.
Dlatego w ITPER używam AI codziennie, ale nigdy bez kontroli: każdy fragment kodu przechodzi przegląd, klucze zostają na serwerze, a strony internetowe, które buduję, od pierwszego dnia mają analitykę, SEO i kopie zapasowe. Tak samo podchodzę do sklepów internetowych na zamówienie, gdzie w grę wchodzą płatności i dane setek klientów.
Podsumowanie: AI tak, ale świadomie
- AI w firmie to ogromna oszczędność czasu – pod warunkiem jasnych zasad i weryfikacji przez człowieka.
- Klucz API w kodzie strony to otwarty portfel i otwarte drzwi do Twoich danych.
- Pliki z eksportem zamówień czy kopią bazy w publicznym folderze to gotowy wyciek danych i problem z RODO.
- Dane logowania nigdy nie mogą być widoczne w kodzie ani w kopiach plików konfiguracyjnych.
- Strona z AI wymaga sprawdzenia indeksowania, analityki i czytelności dla botów AI – inaczej istnieje tylko dla Ciebie.